フィッシング被害に
あわないための対策
フィッシング詐欺とは
電子メールやSMSを利用し、偽サイトに誘導するなどして利用者をだまし、ログイン情報や個人情報を搾取する詐欺のことです。一見本物のように見えても、実は偽装されているなど気づかないうちに被害にあう可能性があります。
急増する被害
2022年2月頃から増加傾向にあったフィッシング詐欺による被害ですが、2022年7月に入ってさらに急増しています。
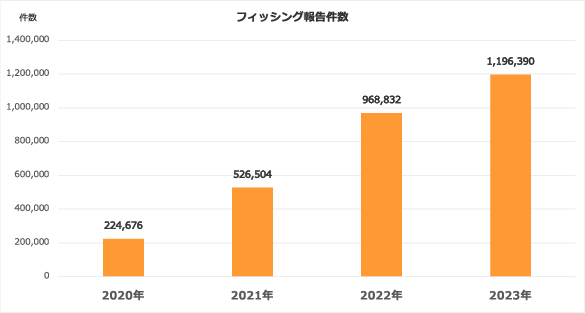
2021年下半期と比較して
約1.5倍増加
被害が発生するまでの流れ
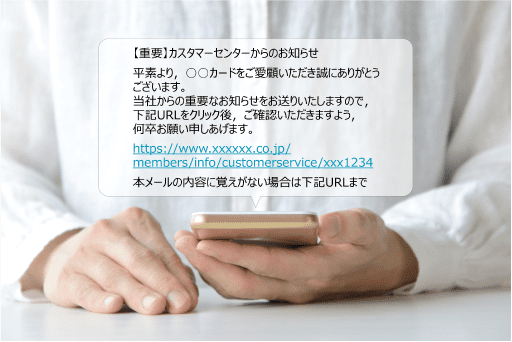
①クレジットカード会社などを名乗る偽のメールから記載のURLにアクセスするように求められる。
②アクセスしたURLから偽物のWebサイトに誘導され、ログイン情報やクレジットカードの番号など個人情報を入力してしまう。
③だまし取られた情報を使って本人になりすまし、不正利用されてしまう。個人情報の流出やウイルス感染のきっかけにもなる。
偽のメールの実例
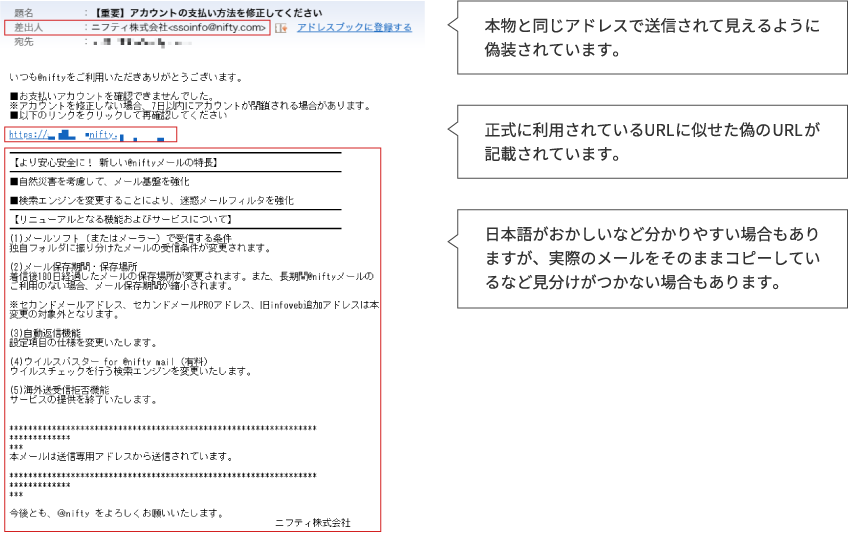
@niftyを装った偽メールの報告も増えています。巧妙に作られたものが多く、自らの目で見極めるのが困難な状態になっています。
被害にあわないための対策
ニフティでは以下のようなサービスを提供しております。
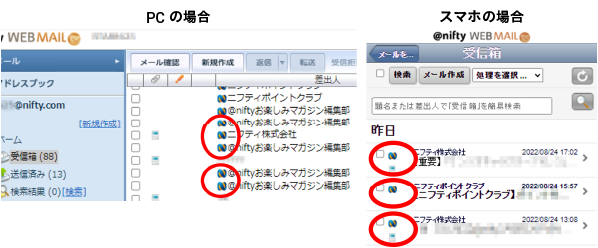
Webメールでニフティマークの確認
メールを受け取った際に、@niftyのメールか怪しいと感じた時にはwebメールでご確認ください。
@niftyから送信されたメールは@niftyマーク が表示されます。
迷惑メール対策
@niftyでは、無料で使える迷惑メール対策サービスをご用意しております。ウイルス感染のリスクを最小限に抑え、安心してお使いいただけるサービスをご紹介します。
別名アドレスの設定の仕方
アルファベット3桁と数字5桁の@niftyIDのメールアドレス(例.ZZZ00000@nifty.com)はフィッシングメールの対象にされやすいです。迷惑メールやフィッシングメールが送られやすい方は別名アドレスの利用をご検討ください。
不審なページだと思ったら
フィッシングサイトはお客様をだますために、紛らわしいURLで偽装します。
不審なページの例
- ・https://www.niffy.com/ (niftyではなく niffy になっている)
- ・https://www.nifty.com.hogehoge.jp/ (nifty.com の後に / (スラッシュ)ではなく、別の文字列が続いている)
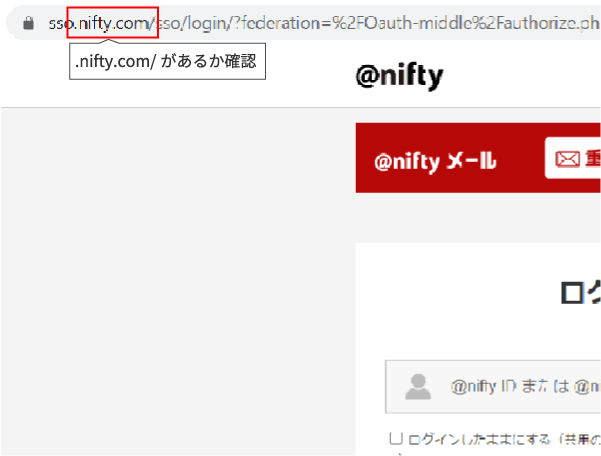
正しいURLの確認方法
- URLの中に、“.nifty.com/”とあるURLは正式な@niftyのURLです。
ニフティのページ
- ・@nifty トップページ:https://www.nifty.com/
- ・@nifty 会員サポート:https://support.nifty.com/support/
- ・お客様情報一覧:https://support.nifty.com/mypage/uinfolight.php
「常時安全セキュリティ24」の利用を推奨いたします。
常時安全セキュリティ24申し込みで
ポイントプレゼント実施中!!

「常時安全セキュリティ24」の利用料金に充当できる「@nifty使用権」に交換することで、1.5倍に増量!
つまり、800P×1.5倍で1,200円(税込)相当の使用権になり、2カ月分(税込1,100円)相当以上のポイントが獲得できます。
初月無料なので、実質3カ月のご利用料金が0円になります。
※ニフティポイントクラブをご利用されてない場合、会員登録が必要となります。
※ニフティポイントクラブサイトから「ポイントGET!」をクリックすると当常時安全セキュリティ24サービスサイトに戻りますので、ポイント付与を希望の際には必ずニフティポイントクラブサイトの「ポイントGET!」ボタンをクリックしてお申し込みください。
お申し込み
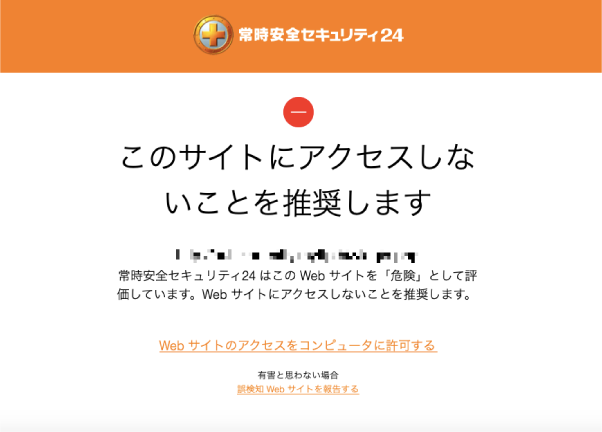
偽サイトを検知しブロック
判断がつかず誤ってアクセスしてしまっても常時安全セキュリティ24が危険サイトへのアクセスをブロックし、被害の発生を防ぎます。
偽サイトにアクセスした場合は、警告画面が表示されるため、安心してネットをご利用いただくことができます。